
先别急着下结论:TCP 并没有“退场”
“TCP 被 HTTP/3 抛弃”这种标题读起来很刺激,但准确说法应该是:网页传输换底层协议了。TCP 并没有退场,文件下载、视频流、邮件、SSH 依然大量跑在 TCP 上。真正变化的是 HTTP 这条链路,它从“跑在 TCP 上”变成了“跑在 QUIC 上”,而 QUIC 穿的是 UDP 这件外衣。
2022 年 6 月,IETF 发布 RFC 9114,HTTP/3 正式成为标准。对万维网来说,这是一次标志性改变:自 1991 年 Web 诞生以来,网页传输第一次不再依赖 TCP。如果打一个运输行业的比方,TCP 曾经是唯一靠谱的卡车,UDP 是没人管的摩托车;HTTP/3 等于把货物重新打包,换成一辆可以自己控制路线的新车,仍然走在 UDP 这条“小路”上。
这个变化不是一天发生的。Google 的工程师从 2012 年前后就开始尝试 gQUIC,把它塞进 Chrome 和自己的服务器里实测;跑了近十年、验证可行之后,才交给 IETF 做标准化。2021 年 QUIC 以 RFC 9000 发布,2022 年“HTTP over QUIC”被正式命名为 HTTP/3。所以说 HTTP/3 不是实验室里的概念,而是已经跑在生产环境里的标准。
为什么要费这么大劲换掉一个工作了四十多年的协议?答案可以归结为 TCP 的三个“中年病”:队头阻塞、握手太贵、协议僵化。下面逐个拆开看。先对 TCP/UDP 基础还不熟的读者,可以回头补一下我们之前写的 WiFi 为什么会卡?一文讲懂 TCP/UDP、网络传输和 WiFi 5G 与手机 5G 的区别。
中年病一:队头阻塞——一个包裹丢了,全队陪着罚站

TCP 的本质是一条有序的字节流。数据按编号发送,接收方必须按编号组装。如果 3 号包在半路丢了,即使 4、5、6 号包已经到达,也必须先等 3 号包重传完成。这就是“队头阻塞”(Head-of-Line Blocking)。
很多人觉得丢包只是极端情况,但公网丢包其实很常见。跨洲链路、移动网络、高峰期拥塞,任何一个环节出问题都会导致重传。每一次重传,都意味着同一时刻到达的其他数据必须先在缓冲区里等着。问题不在这一条连接本身,而在它被放大之后。
更麻烦的是 HTTP/2。2015 年 HTTP/2 引入多路复用,浏览器和服务器只建一条 TCP 连接,几十个请求同时在这条连接上交错传输。多路复用解决了“应用层请求排队”,却没有解决底层 TCP 队头阻塞:只要这条连接丢一个包,里面所有流都要一起等。结果就是,页面里的 HTML、CSS、图片、脚本可能同时卡住,网站表现成“白屏半天,然后一次性刷出来”。
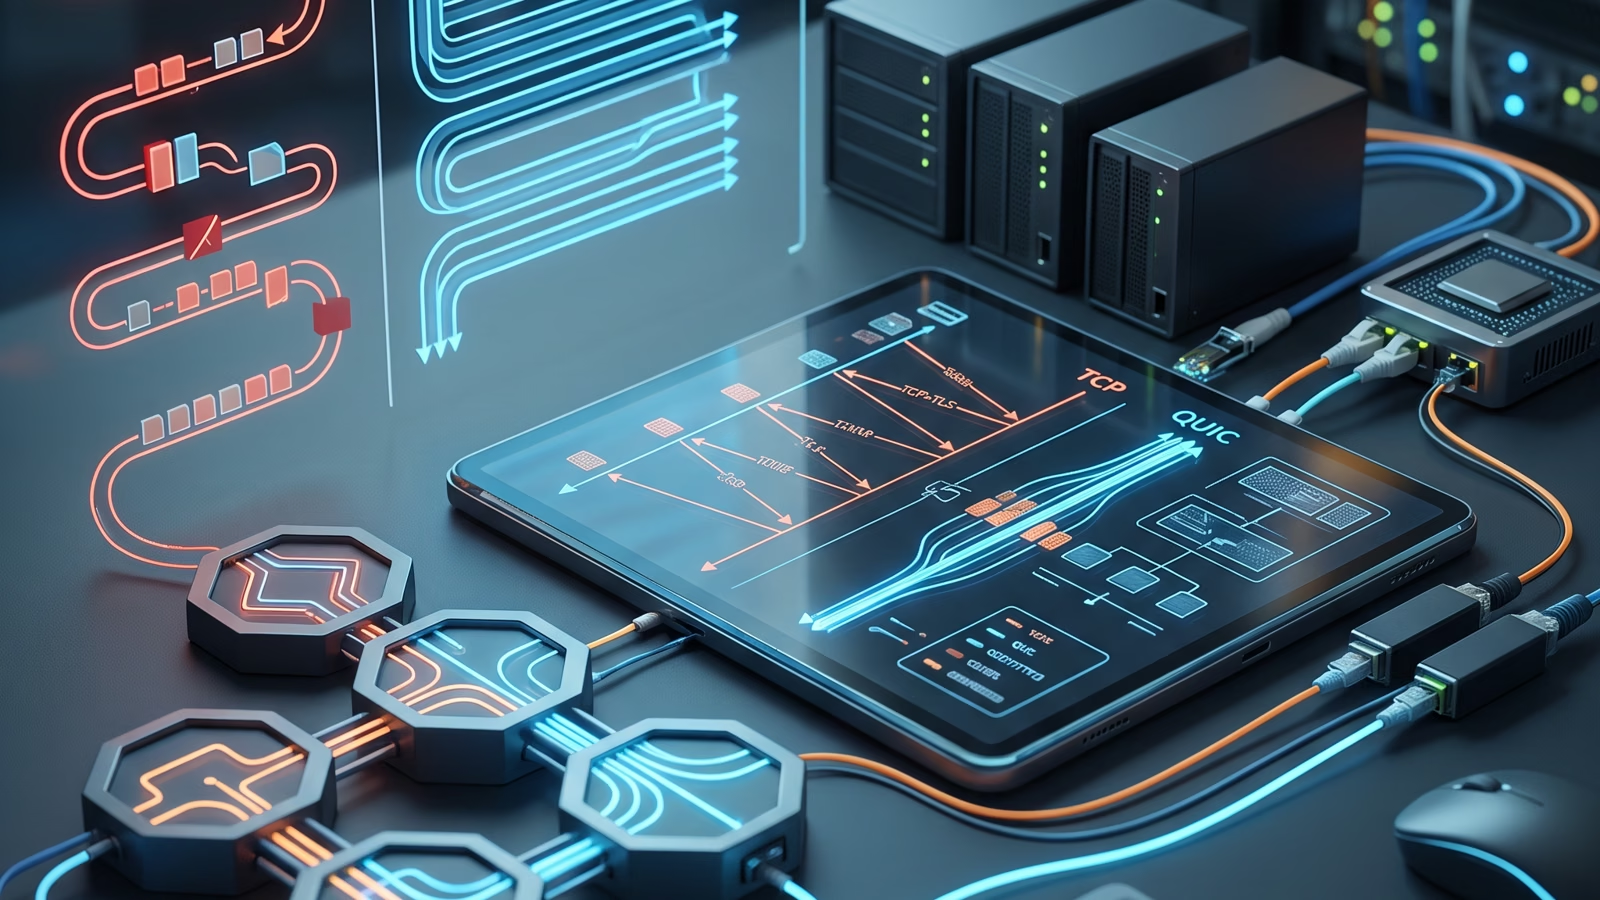
QUIC 的办法是把多路复用放进协议自己管理的“流”里:几条流共用一条 UDP 连接,但每条流独立编号、独立重传。哪条流丢了包,就只等哪条流,其他流照常到达。这个差异可以用下面的表说清楚:
| 场景 | HTTP/1.1 | HTTP/2 | HTTP/3 (QUIC) |
|---|---|---|---|
| 连接数量 | 一个资源可能一条连接 | 单条 TCP 多路复用 | 单条 QUIC 多路复用 |
| 丢包影响 | 只影响该资源连接 | 整条连接内所有流等待 | 只有对应流等待 |
| 队头阻塞位置 | 应用层排队明显 | 底层 TCP 仍有 | 基本消除 |
| 部署成本 | 仍是默认方案 | 普及度高 | 需要新协议支持 |
对普通用户来说,这个改变最直接的感受是:弱网环境下,页面不需要等一个卡住的请求全部完成,已经传到的内容可以更快渲染出来。
中年病二:握手太贵——还没说正事,先寒暄半秒

TCP 建连需要三次握手,也就是至少 1 个 RTT;再叠加 TLS 加密握手,通常还要 1-2 个 RTT。也就是说,浏览器发出第一个真实请求之前,可能已经空等了 2-3 个网络来回。局域网里几毫秒无所谓,但跨洲链路或移动网络下一个 RTT 经常到 100-300 毫秒,光“打招呼”就能花掉半秒。
这半秒对首屏体验是致命的。用户点开链接后,如果前 500 毫秒什么都没发生,体感上就是“打不开”。过去我们经常把问题归到服务器慢,其实很多时候服务器响应很快,时间全耗在了连接建立上。
TCP 社区不是没想过办法,TCP Fast Open 就是典型方案:允许在握手阶段携带数据。但它需要改 TCP 本身,而改 TCP 意味着要动操作系统内核和中间网络设备,实际部署率并不高。这个尝试也从侧面暴露了 TCP 的另一个问题:改进很难推进。
QUIC 选择了另一条路:把可靠传输和加密都搬进用户态,在 UDP 上重新实现。首次连接通常只需要 1-RTT 完成握手,再次连接时可以通过会话恢复更快完成。有人宣传 QUIC 是“0-RTT”,注意这个说法只在会话恢复场景下成立,而且 0-RTT 存在重放风险。生产环境要评估是否开启,以及敏感接口如何做幂等校验。
中年病三:协议被“焊死”——想改 TCP,等于先给全世界换系统
TCP 最麻烦的地方不在协议本身,而在部署环境。TCP 实现默认住在操作系统内核里,升级 TCP 需要 Windows、macOS、Linux、路由器固件一起跟进。这个速度以十年为单位可能都推不完,所以很多改进只能停留在实验阶段。
更现实的问题来自中间盒。数据包到达目的地前,会经过无数 NAT、防火墙、运营商设备。这些设备只识别“经典款”TCP,一旦出现没见过的 TCP 选项或扩展,可能直接把包丢弃。协议学界给这个现象起了个名字:僵化(Ossification)。MPTCP、TCP Fast Open 等增强方案推进慢,很大程度就是栽在这里。
QUIC 的设计选择非常务实:不继续和 TCP 僵化搏斗,而是把 TCP 的能力搬到 UDP 上重做。UDP 被中间设备“放养”程度高,因为 DNS 等老服务在用,运营商不敢随便丢。QUIC 在 UDP 这层“毛坯房”里,自己实现可靠传输、重传、拥塞控制、流量控制,而且代码在应用层,想更新版本不用等操作系统发布。
站长实操:Nginx 和 CDN 怎么开 HTTP/3
如果网站流量不大,直接上 HTTP/3 前最好先想清楚:你的用户是什么网络环境?如果用户和服务器都在同一城市,网络质量很好,HTTP/3 的提升可能不明显。如果用户里有大量跨洲访问、移动网络、高丢包率场景,HTTP/3 的价值会更突出。
开启前确认清单
- [ ] 确认服务器或 CDN 是否默认支持 HTTP/3;
- [ ] 确认 443 端口同时放行 UDP,因为 QUIC 走 UDP 而不是 TCP;
- [ ] 检查防火墙、安全组是否拦截 UDP 443;
- [ ] 准备监控或日志,对比开启前后的连接失败率和首字节时间;
- [ ] 先在测试机或低流量节点灰度,不要直接改生产主站。
Nginx 配置示例
如果是自己管理 Nginx,常见做法是在 server 块里增加 QUIC 监听:
server {
    listen 443 quic reuseport;
    listen 443 ssl;
    http2 on;
    ## http3 on;
    add_header Alt-Svc 'h3=":443"; ma=86400';
}
注意:不同版本的 Nginx 指令差异很大,listen ... quic 和 http3 是较新版本才支持的写法。老版本可能需要编译第三方模块,或者改用其他反向代理方案。生产环境配置前,务必以你安装版本的官方文档为准,不要照搬网上的旧教程。
走 CDN 的替代方案
如果不想折腾内核和 Nginx,可以走 Cloudflare 这类 CDN:在 Network 设置里开启 HTTP/3,由边缘节点处理 QUIC,源站仍然可以保持普通 HTTPS。这样落地最快,回滚也方便。缺点是多了一层 CDN 成本或缓存策略调整,适合不擅长服务器运维的站长。
怎么验证 HTTP/3 真的生效
验证方法并不复杂。用支持 HTTP/3 的浏览器打开网站,打开开发者工具,在 Network 面板里看 Protocol 列是否显示 h3;如果看不到 Protocol 列,可以右键表头把它调出来。
另一种方式是使用支持 HTTP/3 的 curl 或浏览器测试工具,观察连接是否以 QUIC 建立。需要提醒的是,如果抓包工具、杀毒软件或公司防火墙拦截 UDP,h3 可能始终不可见,这不一定是服务器配置错了。
以下是比较常见的坑和应对方式:
| 常见坑 | 表现 | 建议 |
|---|---|---|
| UDP 443 没放行 | 始终停留在 h2 | 在安全组和防火墙上放行 UDP 443 |
| 中间设备限速 UDP | 开启后反而变慢 | 对比 h2/h3 延迟后再决定 |
| 0-RTT 重放风险 | 敏感请求可能被重放 | 接口做幂等校验或限制重放 |
| 老客户端不支持 | 自动回退到 HTTP/2 | 不用过度担心,保留 h2 即可 |
回滚方案也很直接:关掉 Nginx 的 QUIC 监听,或删除 Alt-Svc 响应头,客户端就会退回 HTTP/2/1.1。CDN 模式则直接关掉 HTTP/3 开关。别把 HTTP/3 当成“开了就不能关”,它本质上只是一个偏好声明,客户端会协商选择可用协议。
什么时候值得上 HTTP/3,什么时候可以先等等
如果你的网站面向海外用户,或者用户在移动网络下访问居多,HTTP/3 值得优先测试。它最擅长的是高丢包、高延迟场景,能明显改善跨洲访问和弱网首屏。
如果服务器和用户都在国内同城,而且线路质量稳定,HTTP/3 的收益可能没那么明显。这时候更值得先排查:VPS 配置不低但网站卡顿,问题可能在 CPU、磁盘 I/O,也可能在运营商线路拥塞。可以先看看我们整理的 VPS 明明配置不低却卡顿?从 CPU、磁盘 I/O 到线路拥塞的排查清单,把基础问题排掉再谈协议优化。
另一类暂时不需要急着上的场景是:公司内网、校园网、部分企业防火墙环境。这些网络经常把 UDP 限制得很死,HTTP/3 很可能协商不成功,最终自动回退到 HTTP/2,等于白折腾。
前置条件:开始操作前先确认
在继续处理“HTTP/3 为什么改用 QUIC:TCP 队头阻塞、握手延迟与配置建议”之前,先确认账号状态、订单状态、付款阶段、目标用途和是否已经有可用替代方案。具体细节仍以官方页面或来源页面为准。如果页面信息和本文描述不一致,优先按当前页面展示处理。
常见错误:不要把活动提示当成固定规则
常见问题通常不是操作太难,而是把旧教程、别人账号里的入口或过期活动当成自己的当前规则。下单、迁移、退款或切换配置前,先看清当前页面是否真的存在对应选项,再决定是否继续。
编辑判断:适合谁、不适合谁
我的判断是:如果你本来就有明确需求,并且当前页面展示的规则与你的用途匹配,这类方案可以优先考虑;如果只是因为看到优惠、免费权益或别人推荐才临时下单,就应该慎选。什么时候买?在用途、费用、续费和退出路径都确认清楚之后再买。什么时候不要买?当你无法确认来源信息、退款成本、后续续费或迁移路径时,不建议为了短期便宜立刻投入正式项目。
总结:HTTP/3 不是万能药,但它解决了真问题
HTTP/3 没有真正“抛弃”TCP,它只是让网页传输换了一条更容易创新的路。队头阻塞被拆到流级别,握手成本下降,协议也不需要等操作系统更新。对于跨洲访问、移动网络、高丢包率场景,HTTP/3 的价值更明显;如果网络质量很好、用户距离很近,感受可能不明显。
实际操作上,建议从 CDN 开启,或者先在一台不影响核心业务的 VPS 上做灰度测试。遇到 UDP 被限制、连接失败率升高,就果断回滚到 HTTP/2。Nginx 指令、CDN 开关和 0-RTT 配置会随软件版本和服务商策略变化,购买或配置前请以官方文档为准。协议升级解决的是“传输慢”的问题,但服务器性能、线路质量、代码效率这些底子仍然要自己打好。
原创文章,作者:kp51,如若转载,请注明出处:https://www.kepu51.com/vps-review/1083.html
